
Důvěryhodnost dodavatelských řetězců a zneužívání legitimních systémů jsou hlavními tématy dnešních Cybulovin. Americká administrativa přistupuje k plošnému prověřování a omezování rizikových technologií v energetice, ruští útočníci z Fancy Bear nasazují nový backdoor spoléhající na living-off-the-land techniky a čínský aktér Fire Ant posouvá taktiku „cíle za cílem“ skrze kompromitaci páteřních routerů a autentizačních serverů.
Příjemné čtení!
Tým Cybule
Obsah:
- USA omezují čínské technologie v energetice. Obávají se zadních vrátek.
- APT28 nasazuje nový backdoor HOOKEDGE. Útočníci skrývají komunikaci za Microsoft Edge.
- Čínský aktér Fire Ant cílí na důvěryhodnou vrstvu pro širší kontrolu.
USA omezují čínské technologie v energetice. Obávají se zadních vrátek.
(26.08.2026, CyberScoop)
Americký prezident Donald Trump podepsal dekret, který má omezit používání rizikových zahraničních technologií v americké přenosové soustavě. Opatření reaguje mimo jiné na obavy, že zahraniční zařízení, software nebo firmware mohou obsahovat zranitelnosti či zadní vrátka umožňující vzdálený přístup. Americké ministerstvo energetiky nyní dostalo 120 dní na přípravu pravidel, podle kterých bude možné rizikové technologie zakázat nebo požadovat jejich zabezpečení či výměnu.
Co potřebujete vědět:
- Prezidentský dekret zakazuje nákup, dovoz, převod nebo instalaci zahraničního zařízení pro přenosovou soustavu v případech, kdy americké ministerstvo energetiky vyhodnotí, že představuje nepřijatelné bezpečnostní riziko. Posuzovat se nemá pouze samotný hardware, ale také jeho kritické komponenty, software, firmware, digitální a servisní služby nebo možnosti vzdáleného přístupu. Za riziko je považována například možnost sabotáže, neoprávněného přístupu, vzdáleného škodlivého zásahu nebo narušení dodavatelského řetězce.
- Rozsah opatření je poměrně široký. Týká se například transformátorů, generátorů, střídačů připojených k elektrizační soustavě, bateriových úložišť, vysokonapěťových vypínačů, ochranných relé a také průmyslových řídicích systémů. Trumpův dekret výslovně zmiňuje například PLC, vzdálené terminálové jednotky (RTU), inteligentní elektronická zařízení nebo distribuované řídicí systémy (DCS). Opatření se vztahuje na přenosovou soustavu včetně vedení s napětím 69 kV a vyšším, nikoli však na místní distribuci elektřiny.
- Americká administrativa upozorňuje zejména na možnost, že by zahraniční technologie mohla obsahovat digitální zadní vrátka umožňující cizímu státu vzdáleně přistupovat k zařízení. Riziko ale podle Bílého domu představuje také samotná závislost na zahraničních dodavatelských řetězcích. Při mezinárodním konfliktu nebo přerušení obchodu by Spojené státy mohly přijít o přístup k náhradním komponentám nebo novým zařízením. CyberScoop opatření zasazuje především do kontextu obav z čínských technologií používaných v americké energetické infrastruktuře.
- Ministerstvo energetiky může zasáhnout také proti zahraničním technologiím, které už jsou v americké energetické infrastruktuře nainstalované. Může požadovat jejich identifikaci, izolaci, monitorování, dodatečné zabezpečení, odpojení nebo výměnu. Před nařízením odpojení či odstranění zařízení však musí zohlednit bezpečnost a spolehlivost elektrizační soustavy, dostupnost bezpečné náhrady a zachování základních služeb. Pravidla tak nemají automaticky znamenat okamžité vyřazování všech zařízení zahraničního původu. Ministerstvo může zároveň vytvořit seznam předem prověřených zařízení a výrobců, kteří budou z některých omezení vyňati. Do 120 dní od vydání příkazu má připravit podrobnější pravidla jeho uplatňování a začít identifikovat již používané technologie, které mohou představovat nepřijatelné riziko. Do 180 dní má také navrhnout změny federálních pravidel pro nákup prvků energetické infrastruktury tak, aby se při veřejných zakázkách více zohledňovala národní bezpečnost a dostávaly přednost technologie vyrobené ve Spojených státech.
- Nejde o první podobný americký krok. Trump už v roce 2020 během svého prvního prezidentského období vydal dekret zaměřený na omezení rizikových zahraničních zařízení v přenosové soustavě. Následující Bidenova administrativa jeho uplatňování pozastavila a související opatření ministerstva energetiky později zrušila a nahradila. Nový příkaz na původní přístup navazuje, výrazně však zdůrazňuje také software, firmware, vzdálený přístup, aktualizace a další závislosti během celého životního cyklu zařízení.
Komentář Cybule: Opatření míří zejména na rizika spojená s čínskými technologiemi a závislostí americké energetiky na zahraničních dodavatelských řetězcích, ačkoli přímo nejmenuje Čínu. Zároveň ukazuje, jak se mění pohled na kybernetickou bezpečnost energetiky. U zařízení s životností počítanou na desítky let totiž nestačí řešit pouze známé zranitelnosti nebo zabezpečení síťové komunikace. Důležité je také to, kdo zařízení vyrobil, kdo vyvíjí jeho firmware, odkud přicházejí aktualizace, kdo k němu může vzdáleně přistupovat a zda bude výrobce schopen dodávat náhradní díly i v případě geopolitické krize. Kompromitace dodavatelského řetězce přitom nemusí znamenat pouze úmyslně vložená zadní vrátka. Rizikem může být také dlouhodobá závislost na jediném výrobci, nedostupnost aktualizací nebo nemožnost rychle nahradit kritickou komponentu. Provozovatelé kritické infrastruktury by proto měli bezpečnost dodavatelského řetězce posuzovat už při výběru technologie a smluvních podmínek, nikoli až po jejím nasazení.
APT28 nasazuje nový backdoor HOOKEDGE. Útočníci skrývají komunikaci za Microsoft Edge
(05.09.2026, Polyswarm)
Ruská APT skupina BlueDelta, známá také jako APT28, Fancy Bear nebo Forest Blizzard, nasadila při špionážních operacích v Evropě nový backdoor HOOKEDGE. Malware sází na relativně jednoduché skripty, legitimní nástroje systému Windows a komunikaci přes Microsoft Edge a veřejné webhookové služby.
Ruská státem sponzorovaná kyberšpionážní skupina BlueDelta (známá také jako APT28 a Forest Blizzard) nasadila v probíhajících kampaních zacílených na evropské diplomatické, vládní a obranné organizace nový backdoor pro Windows s názvem HOOKEDGE. HOOKEDGE jako přímý nástupce staršího malwaru HEADLACE rovněž spoléhá na dokumenty Microsoft Word s povolenými makry, techniky living-off-the-land a legitimní infrastrukturu služby webhook směrovanou přes Microsoft Edge. To útočníkům umožňuje obcházet běžnou síťovou obranu a uplatňovat vícestupňový model zadávání úkolů podle priority oběti.
Co potřebujete vědět:
- Kampaň je připisována skupině BlueDelta, kterou bezpečnostní komunita sleduje také pod názvy APT28, Fancy Bear či Forest Blizzard. Podle zveřejněných informací se útočníci zaměřovali především na organizace z vládního, diplomatického a obranného sektoru. Aktivity byly zaznamenány v Rumunsku, Španělsku a Turecku v období přibližně od konce září 2025 do začátku dubna 2026. Novější vzorky identifikované v červnu a červenci 2026 přitom naznačují, že skupina své techniky dále upravuje a kampaň není pouze historickou záležitostí.
- Útok začíná relativně tradičně: cíleným phishingovým e-mailem s dokumentem Microsoft Word obsahujícím makra. Část použitých návnad napodobovala diplomatické dokumenty a oficiální komunikaci. Bezpečnostní výzkumníci například zaznamenali soubory, které se vydávaly za dokumenty související se španělskými vládními institucemi. Pozdější varianty už používaly obecnější dokumenty a snažily se uživatele přimět k aktivaci obsahu prostřednictvím tlačítka „Enable Content“. Po povolení maker se automaticky spustil proces, který do uživatelského profilu ukládal několik pomocných souborů – například skripty, příkazové soubory, VBScript nebo HTML/XHTML soubory.Útočníci zároveň zobrazovali falešnou chybovou zprávu Microsoft Wordu. Uživatel tak mohl nabýt dojmu, že dokument jednoduše nefunguje, zatímco na pozadí již probíhala kompromitace systému.
- HOOKEDGE ukazuje, že efektivní kybernetická špionáž nemusí být postavena na mimořádně složitém malwaru. Backdoor využívá především dávkové skripty systému Windows a běžně dostupné komponenty operačního systému. Pro zajištění persistence vytváří scheduled task, která umožňuje jeho opakované spouštění i po restartu nebo odhlášení uživatele. Malware následně pravidelně kontaktuje infrastrukturu útočníků, získává instrukce, skládá je do
.cmdsouboru a spouští je v napadeném systému. Výsledek provedených příkazů uloží do HTML souboru a odešle jej zpět útočníkům. - Jedním z nejzajímavějších prvků kampaně je způsob komunikace s C2 infrastrukturou. HOOKEDGE používá proces
msedge.exejako HTTP klienta. Síťový provoz proto může na první pohled vypadat jako běžná komunikace prohlížeče Microsoft Edge přes HTTPS. Namísto klasických serverů vlastněných útočníky navíc skupina používá veřejnou službu webhook.site, která umožňuje vytvářet dočasné webové endpointy.Tato technika přináší útočníkům několik výhod. Nemusí provozovat vlastní výraznou infrastrukturu, komunikace probíhá přes legitimní internetové služby a blokování celé platformy webhook.site nemusí být pro organizace provozně přijatelné. Podle výzkumníků útočníci navíc pro správu webhookových endpointů používali IP adresy služby NordVPN, což může dále komplikovat analýzu infrastruktury a atribuci operátorů. Jde o další ukázku trendu „living off trusted services“, kdy útočníci schovávají škodlivé aktivity za legitimní aplikace, cloudové služby a běžný HTTPS provoz. - Zajímavým prvkem HOOKEDGE je také rozdílná frekvence komunikace s řídicí infrastrukturou. U prvotně napadených systémů byly zaznamenány relativně dlouhé intervaly mezi jednotlivými spojeními – například 30 nebo 61 minut. U vybraných obětí však útočníci nasadili další instanci HOOKEDGE, která komunikovala přibližně každých pět minut. To může naznačovat dvoustupňový model práce útočníků. První backdoor slouží k nenápadnému průzkumu napadeného prostředí. Pokud operátoři vyhodnotí systém jako zajímavý, mohou zvýšit frekvenci komunikace a začít oběť aktivněji ovládat. Interval 61 minut může mít ještě další význam. Podle výzkumníků může pomáhat vyhnout se některým automatizovaným sandboxům, které podezřelé soubory analyzují přibližně jednu hodinu.
Komentář Cybule: HOOKEDGE dobře ilustruje jeden z nejvýraznějších trendů současných cílených útoků: útočníci nepotřebují vytvářet technicky sofistifikovaný malware, pokud dokážou dostatečně dobře využít důvěryhodné komponenty již přítomné v systému. Kombinace dokumentu s makry, dávkových skriptů, naplánovaných úloh, Microsoft Edge a legitimní webhookové služby může vypadat technicky velmi jednoduše. Právě jednoduchost ale snižuje počet neobvyklých komponent, které by tradiční bezpečnostní nástroje mohly jednoznačně označit jako malware. APT28 navíc podle výzkumníků používá HOOKEDGE především jako prostředek pro počáteční průzkum a třídění napadených systémů. Organizace by proto neměly detekci stavět pouze na známých IOC nebo hashech konkrétních souborů. Výrazně důležitější je behaviorální monitoring. Pozornost by se měla zaměřit zejména na neobvyklé spouštění Microsoft Edge na pozadí, přístup prohlížeče k webhookovým službám bez odpovídající aktivity uživatele, nově vytvářené naplánované úlohy, vznik .cmd, .bat, .html nebo podobných souborů v uživatelských profilech a samozřejmě na dokumenty Office požadující povolení maker.
Čínský aktér Fire Ant cílí na důvěryhodnou vrstvu pro širší kontrolu
(27.8.2026, Sygnia)
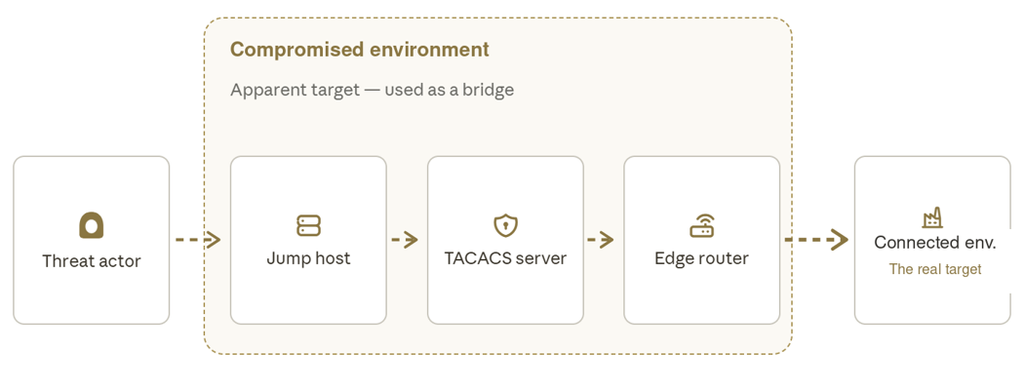
Analýza společnosti Sygnia ukazuje, že aktér Fire Ant, poprvé zaznamenaný v roce 2025, letos výrazně rozšířil své operace. Zatímco dříve skupina cílila primárně na virtualizační vrstvy, nově svou pozornost rozšířila o edge a páteřní síťové směrovače (Cisco IOS XR), autentizační servery (TACACS) a centrální Linuxové řídicí uzly, tj. infrastrukturu, který zajišťuje a spravuje spojení a autentizaci napříč rozsáhlými sítěmi. Tato nová taktika je označována jako „cíl za cílem“ (target behind the target). Útočníci neusilují pouze o napadení samotných systémů v prvotní síti, ale zneužívají jejich privilegované postavení a vzájemné důvěryhodné vztahy jako skrytý můstek do vysoce chráněných sítí a kritické infrastruktury.
Hlavním zjištěním Sygnie je schopnost útočníků manipulovat samotnou telemetrií a důkazy jejich aktivity. Fire Ant infiltrovali routery na úrovni jejich řídicího systému, vytvářeli nezdokumentované GRE tunely, filtrovali systémové protokoly (syslog), zkreslovali výstupy příkazové řádky pro administrátory a odchytávali přihlašovací údaje na ověřovacích serverech pomocí vlastních nástrojů (např. TacTap).
Kompromitace důvěryhodných systémů umožňuje přístup do oddělených sítí (Sygnia)
Co potřebujete vědět:
- Při svých dřívějších operacích v roce 2025 se skupina Fire Ant proslavila kompromitací hypervizorů (základního softwaru spravujícího virtuální počítače). Tím, že ovládla virtualizační vrstvu, dokázala obcházet tradiční antiviry a bezpečnostní programy běžící uvnitř virtuálních serverů.
- Vyšetřování odhalilo skrytý tunel (GRE) běžící na směrovači Cisco, o němž v oficiální konfiguraci ani historii změn nebyl žádný záznam. Útočníci si v routeru vytvořili vlastní tajnou dálnici pro přesun dat a vzdálený přístup, která se běžnému správci jevila jako neexistující.
- Místo pouhého spuštění cizího programu útočníci upravili přímo příkazy routeru. Když správce sítě zadal rutinní příkaz k zobrazení konfigurace, škodlivý kód k dotazu na pozadí automaticky přidal filtr (např.
| exclude), který řádky související se škodlivou činností před očima správce jednoduše zatajil. - Jeden z nasazených modulů v routeru (acpid) byl naprogramován tak, aby běžel pouze v liché hodiny a v sudé hodiny se sám uspal. Tento jednoduchý trik snižuje pravděpodobnost, že si ho všimnou automatické dohledové nástroje nebo administrátor kontrolující běžící procesy.
- Skupina napadla centrální ověřovací servery TACACS, které běžně slouží jako vrátný kontrolující jména a hesla administrátorů do síťových prvků. Pomocí nástroje TacTap útočníci zachytávali přihlašovací toky v čistém textu, čímž získali nejvyšší možná přístupová oprávnění napříč celou infrastrukturou.
Komentář Cybule: Fire Ant je s velkou pravděpodobností identická skupina s aktérem, který Google Threat Intelligence/Mandiant sleduje jako UNC3866. Skupině UNC3886 jsme se na Cybuli věnovali už dříve pro její mimořádné schopnosti při kompromitaci VMware edge zařízení. Google sleduje UNC3886 již od roku 2020. Sygnia nabízí zajímavou tezi ohledně cíle útočníka. Podle analýzy postup útočníků naznačuje, že jejich cílem není pouhá kompromitace jednoho prostředí, ale kontrola celé infrastruktury, což jim může umožnit vhled, sběr informací nebo dokonce přístup do propojených sítí.
Zjistěte více z Cybule
Přihlaste se k odběru a dostávejte nejnovější příspěvky do své e-mailové schránky.

