Dnes vám přinášíme ryze čínské vydání Cybulovin. Nejdříve se podíváme na dlouhodobě působící kyberšpionážní skupinu APT15 a potíže s přesnou identifikací její identity. Další příspěvek se zaměřuje na metodu distilace AI, která Číně umožňuje zrychlený postup ve vývoji vlastních modelů. Na závěr vám přinášíme varování americké NSA a národních a mezinárodních partnerů před působením aktéra napojeného na čínskou firmu Integrity Tech.
Příjemné čtení!
Tým Cybule
Obsah:
- Profil čínské kyberšpionážní skupiny APT15
- Od náboru vědců ke kopírování AI modelů: nová cesta k cizímu know-how
- Americká NSA a partneři varují před působením čínské společnosti Integrity Tech
Profil čínské kyberšpionážní skupiny APT15
(3.10.2026, NetAskari)
Blog NetAskari (který radi čteme a velmi doporučujeme) se věnuje skupině APT15 (označované také jako Ke3chang, Mirage, Vixen Panda nebo Nylon Typhoon), která je dlouhodobě působící čínská kyberšpionážní skupina napojená na státní zájmy. Podle analýzy NetAskari nejde v případě APT15 o jednoho konkrétního aktéra, ale o vyvíjející se síť operátorů s širokým zaměřením.
Zásadní část tvoří mobilní špionážní operace zdokumentované společností Lookout, které od roku 2013 cílily na ujgurské a tibetské komunity v nejméně 14 zemích. Tyto kampaně využívaly trojanizované aplikace pro Android (klávesnice, zpravodajství, nástroje), jež se šířily mimo Google Play přes komunitní obchody. Škodlivé rodiny malwaru jako SilkBean, DoubleAgent, CarbonSteal a GoldenEagle sdílely řídicí infrastrukturu, certifikáty i části zdrojového kódu. Zvýšená aktivita přitom přesně kopírovala zavádění bezpečnostních a protiteroristických opatření v Sin-ťiangu v polovině předchozí dekády.
Mimo mobilní sféru APT15 dlouhodobě napadá vládní instituce, diplomacii a obranný průmysl.
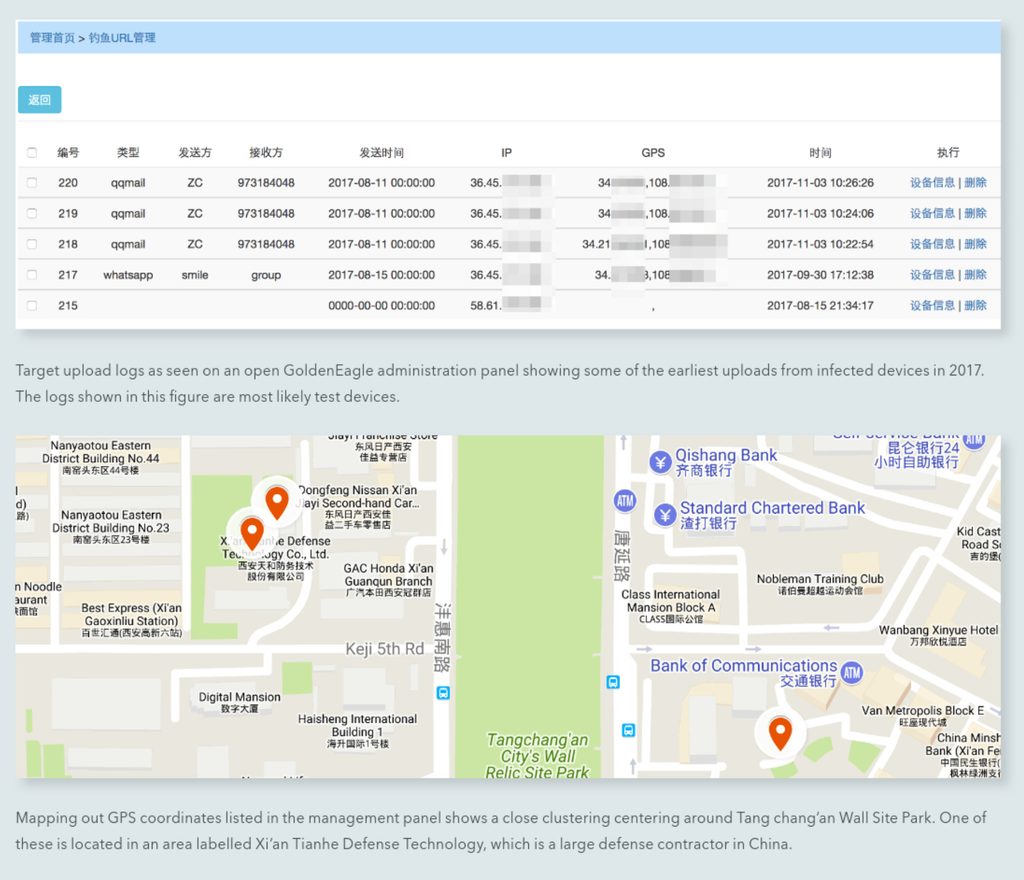
Možná lokace APT15 podle údajů uniklých z kontrolního panelu nástroje GoldenEagle (NetAskari)
Co potřebujete vědět:
- V srpnu 2013, před summitem G20 v Petrohradu, cílila APT15 na evropské diplomaty pomocí podvodných e-mailů s tématem krize v Sýrii. Prostřednictvím škodlivého kódu BS2005 úspěšně napadla ministerstva zahraničí v pěti evropských zemích s cílem získat diplomatické a zpravodajské informace.
- Malware CarbonSteal disponoval funkcí, kdy při příchozím volání z předem nastaveného čísla útočníka telefon zcela ztlumil vyzvánění, hovor automaticky a skrytě přijal, zapnul mikrofon pro odposlech okolí a po ukončení záznam z historie hovorů smazal. Aby špionáž fungovala i v oblastech se slabým či žádným mobilním internetem, dokázal CarbonSteal přijímat pokyny i odesílat získaná data operátorům čistě prostřednictvím skrytých, speciálně upravených textových zpráv.
- Útočníci nezneužívali náhodné zranitelnosti v prohlížeči, ale vzali plně funkční a běžně používané aplikace (např. ujgurskou klávesnici či e-shop) a vložili do nich špionážní modul. Uživatel tak neměl důvod pojmout podezření, protože aplikace normálně fungovala.
- Ačkoliv skupina pečlivě skrývá svou identitu, analytici objevili špatně zabezpečené administrátorské rozhraní malwaru GoldenEagle. Zde zaznamenané testovací GPS souřadnice z prvních telefonů ukazovaly přímo do oblasti Si-anu, kde sídlí čínský dodavatel obranných technologií Tianhe.
- Přes pochybení v oblasti operační bezpečnosti a dobrou znalost nástrojů a infrastruktury, zůstává bližší identita operátorů APT15 neprokázaná. Narozdíl od řady čínských APT skupin jako je APT31, APT40, APT41 nebo APT1, nebyla APT15 dosud předmětem žaloby Ministerstva spravedlnosti USA. Jedinou veřejně známou akcí bylo narušení infrastruktury APT15, kterou na žádost amerických úřadů provedl Microsoft v srpnu 2022. V červenci 2026 publikoval kolektiv Intrusion Truth nové odhalení, která APT15 spojila s kybernetickou jednotkou čínské armády se sídlem v Pekingu.
Komentář Cybule: Na odhalení APT15 jako jednotky ČLOA jsme se podívali v srpnovém vydání Cybulovin. Pravdou je, že široká škála domácích i zahraničních obětí spíše naznačuje, že APT15 je jedním z rostoucího seznamu známých kontraktorů, kteří podnikají útoky pro civilní tajné služby, policii a čínskou armádu. Je pravděpodobné, že vazby odhalené Intrusion Truth patří konkrétnámu týmu, který je propojený s ČLOA, zatímco pod APT15 spadají i další aktivity nebo ofenzivní týmy, které se zaměřují na práci pro Ministerstvo státní bezpečnosti nebo čínskou policii.
Distilace AI: Čína zneužívá důvěryhodný přístup k získávání cizího know-how
(18.09.2026, DTEX)
Podle společnosti DTEX Čína už desítky let spoléhá na talentové programy, aby skrze štědré financování a lukrativní pozice získávala cenné know-how od vědců ze západních institucí. S nástupem umělé inteligence se však otevírá mnohem jednodušší cesta. Místo složitého lanaření expertů dnes stačí systematicky vytěžovat odpovědi cizích AI modelů a využít je k tréninku vlastních systémů. Takzvané destilační útoky tím mění běžný komerční přístup ke službám ve vysoce efektivní nástroj pro kopírování pokročilých technologií.
Co potřebujete vědět:
- Destilace modelů je běžná vývojová metoda, při které se méně výkonný model se při ní učí z odpovědí schopnějšího systému. Poskytovatelé díky tomu mohou vytvářet menší a levnější varianty svých vlastních modelů. Společnost Anthropic však upozorňuje na takzvané destilační útoky. Jde o kampaně, při nichž útočníci pomocí podvodných účtů masivně těží cizí výstupy v rozporu s podmínkami služby. K okopírování části schopností pokročilé AI jim tak stačí pouze její odpovědi – nepotřebují k tomu krást samotný zdrojový kód ani interní parametry modelu.
- Společnost Anthropic v únoru 2026 oznámila, že odhalila rozsáhlé destilační kampaně, za kterými stály čínské firmy DeepSeek, Moonshot AI a MiniMax. Tyto společnosti podle zprávy využily zhruba 24 tisíc podvodných účtů k vygenerování více než 16 milionů interakcí s modelem Claude. Na tento trend následně 8. září zareagovala americká agentura CISA, když vydala oficiální varování (AA26-251A) před masivními destilačními kampaněmi čínských AI firem. Společnost DTEX se pak s odvoláním na společné upozornění agentur CISA, NSA a FBI zmiňuje rovnou o šesti zapojených subjektech – vedle původní trojice jmenuje také společnosti Alibaba, StepFun a Z.ai.
- Hlavním cílem těchto útoků je zkopírovat schopnost řešit komplexní úlohy. Podle společnosti Anthropic se útočníci zaměřují především na programování, práci s externími nástroji a tzv. agentní uvažování – tedy schopnost umělé inteligence plánovat a provádět složité úkoly o mnoha krocích. Často od modelu vyžadují, aby detailně rozepsal celý svůj myšlenkový postup vedoucí k finální odpovědi. Ačkoli toto textové vysvětlení nemusí nutně odrážet skutečné vnitřní procesy modelu, z hlediska bezpečnosti je zásadní něco jiného: útočníci takto získávají obrovské množství vysoce kvalitních dat, na kterých pak mohou natrénovat svůj vlastní systém.
- Podle společnosti Anthropic se útočníci v těchto kampaních skrývali za rozsáhlé sítě falešných účtů a zprostředkovatelské služby. Jejich aktivitu prozradily až specifické varovné signály: opakující se struktury dotazů, zjevně koordinovaný provoz a úzké zaměření na konkrétní schopnosti modelu. Účinná obrana proto vyžaduje sledování širšího kontextu napříč systémem. Zatímco izolovaný dotaz může působit jako zcela neškodné uživatelské zadání, jeho skutečný účel vyjde najevo až při odhalení skrytých vazeb na další podezřelou aktivitu.
- DTEX upozorňuje, že schválení konkrétní služby ještě neřeší, jaká data do ní zaměstnanci nebo AI agenti vloží. Použití povoleného nástroje může stále porušovat pravidla pro nakládání s firemními informacemi. Organizace by proto měly vymezit povolené kategorie dat, prověřit smluvní podmínky poskytovatele a nastavit oprávnění automatizovaných systémů. Ochrana modelu před destilací a ochrana podnikových dat představují dvě odlišné úlohy.
Komentář Cybule: V minulosti musela Čína spoléhat na propracované a nákladné talentové programy, aby ze západních institucí získala špičkové vědce a jejich expertízu. Dnes se geopolitická realita technologického transferu posunula do zcela nové roviny: k získání toho nejcennějšího know-how už není potřeba lanařit lidské experty. Stačí si založit komerční účet u poskytovatele pokročilé umělé inteligence. Zveřejněné bezpečnostní upozornění AA26-251A, které přímo jmenuje šest čínských společností zapojených do průmyslových destilačních kampaní, je zlomové. Nejde ani tak o šokující odhalení – technologický sektor o těchto praktikách ví už dlouho, ale o oficiální potvrzení, že získávání schopností z cizích AI modelů probíhá v masivním měřítku. Skutečný problém, který v mnoha běžných analýzách zapadá, však nespočívá v samotném aktu zkopírování. Zásadní otázka zní: Kam se tato extrahovaná kapacita přesune dál?
Země a aktéři, kteří do závodu o umělou inteligenci naskočili pozdě, už totiž nemusí budovat svůj výzkum od nuly. Čínské modely s otevřenými vahami (open-weight) dnes mohou fungovat jako obrovský urychlovač pro kohokoliv dalšího. Pokud tyto modely skrytě staví na schopnostech „vydestilovaných“ ze špičkových amerických systémů, vzniká dominový efekt. Následky původního útoku tak sahají daleko za hranice šesti firem, které těžbu provedly – stávají se globálním základem pro rozvoj AI v zemích, které by na podobný technologický skok jinak neměly kapacity.
Obrana proti tomuto fenoménu je navíc frustrující. Jakmile je schopnost modelu jednou zkopírována a integrována do nového systému, je zablokování původních podvodných účtů jen symbolickým gestem.
Tento trend navíc nezpomalí, naopak. S tím, jak se preferovanou metodou pro trénink dalších generací AI stává učení s posilováním (reinforcement learning) pomocí simulovaných dat, se taktika útočníků spíše vyvine, než aby ustoupila. Šest jmenovaných firem je pouhým důkazem, že systém funguje. Metodika průmyslové destilace byla ověřena v praxi a je jen otázkou času, kdy tuto pomyslnou „příručku“ nastudují a adaptují další státní i nestátní aktéři. Není to tvrzení, že každý, kdo používá čínský model, nutně profituje z krádeže, ale upozornění na obrovské systémové riziko pro budoucnost.
Americká NSA a partneři varují před působením čínské společnosti Integrity Tech
(08.10.2026, NSA)
Společné bezpečnostní varování vydané 8. října 2026 upozorňuje na kybernetické útočníky napojené na čínskou vládu, kteří cílí na organizace po celém světě, včetně sektorů kritické infrastruktury v USA, jihovýchodní Asii, Africe a Severní Americe. Útočníci, které zaštiťuje čínská komerční společnost Integrity Technology Group (Integrity Tech) propojená s čínskou vládou, se překrývají s aktivitami známými jako Flax Typhoon, Ethereal Panda či Red Juliett.
Kampaň kombinuje automatizované skenování s manuálními technikami zneužití za účelem průniku do sítí a krádeže citlivých dat, přičemž se zaměřuje zejména na poštovní servery Microsoft Exchange a cloudová prostředí Microsoft 365. K vyhledávání neopravených zranitelností útočníci využívají volně dostupné nástroje i vlastní aplikace, například platformu „MicroScan“. Po získání přístupu přes webové zranitelnosti nebo útoky na přihlašovací údaje (jako cross-site scripting a hádání hesel) nasazují legitimní software – zejména VPN klienta SoftEther maskovaného za běžné systémové procesy Windows – čímž obcházejí detekční systémy a zajišťují si trvalý přístup. Hlavním cílem je rozsáhlá krádež e-mailové komunikace a přihlašovacích údajů, automatizovaná pomocí skriptů v PHP a nástrojů příkazové řádky. Doporučená obrana zahrnuje vypnutí nepoužívaných služeb a portů, zavedení vícefaktorového ověřování, ošetření vstupů webových aplikací a včasnou instalaci bezpečnostních záplat.
Integrity Tech se nedostala do hledáčku amerických úřadů poprvé. V září 2024 oznámilo Ministerstvo spravedlnosti USA společně s FBI soudně schválenou operaci, která rozbila rozsáhlý botnet tvořený více než 260 000 infikovanými spotřebitelskými routery, firewally a IoT zařízeními, jenž provozovala právě Integrity Tech jako infrastrukturu aktéra Flax Typhoon.
Co potřebujete vědět:
- Na přípravě tohoto varování se podílelo deset bezpečnostních a zpravodajských agentur ze šesti států: Spojené státy (FBI, CISA a NSA), Velká Británie (NCSC-UK), Austrálie (ASD ACSC), Kanada (Canadian Centre for Cyber Security), Japonsko (Národní policejní agentura a Národní úřad pro kybernetickou bezpečnost), Nový Zéland (NCSC-NZ) a Španělsko (Centro Nacional de Inteligencia).
- Útočníci plošně skenují standardní síťové vstupy (porty), především ty pro webové rozhraní, vzdálenou správu či přenos souborů (např. porty 21, 22, 53, 80, 443 a 1080), aby před samotným zacíleným průnikem zjistili, jaké aplikace a technologie oběť používá.
- Aby útočníci nevzbudili podezření bezpečnostních systémů, instalují na napadená zařízení legitimní VPN program SoftEther. Přejmenovávají jej na názvy běžných součástí systému Windows (např. conhost.exe nebo dllhost.exe), což jim umožňuje udržovat skrytá zadní vrátka do firemní sítě.
- Prostřednictvím zranitelností typu Cross-Site Scripting vkládají na webové stránky škodlivý kód, který návštěvníkovi zobrazí podvržený přihlašovací formulář. Po zadání údajů je uživatel navíc vyzván ke stažení zaheslovaného archivu ZIP, který obsahuje špionážní program.
- Pomocí specializovaných nástrojů (jako DC.exe) útočníci předstírají běžnou synchronizaci doménových řadičů a dokážou tak jednorázově stáhnout kompletní databázi hesel a uživatelských účtů celé organizace, aniž by museli napadnout přímo hlavní server.
Komentář Cybule: Čínskému ekosystému státních organizací, privátních kontraktorů a univerzit se věnujeme průběžně. Jedním z klíčových poznatků je, že se čínskému státu podařilo vybudovat model, kde je otázkou prestiže podporovat státní ofenzivní kybernetické operace zaměřené globálně i dovnitř Číny. Represe je samozřejmě vždy možností a státní a stranické instituce v ČLR mají celou řadu prostředků, jak formálně soukromé firmy donutit ke spolupráci. Nucení je však málokdy potřebné. Menší firmy specializující se na ofenzivní bezpečnost soutěží o státní zakázky. Větší společnosti, jako je Integrity Tech, poskytují a obměňují infrastrukturu podle aktuální potřeby útočného týmu. Další firmy, např. Qi An Xin, organizují hackerské soutěže, které státu slouží jako zásobárna neodhalených zranitelností. U dalších firem se o úzké vazbě na stát mluví celkem otevřeně: 360 (známá také jako Qihoo 360) má velmi blízko k Ministerstvu státní bezpečnosti, zatímco Beijing TopSec dlouhodobě podporuje Čínskou lidovou osvobozeneckou armádu.
Zjistěte více z Cybule
Přihlaste se k odběru a dostávejte nejnovější příspěvky do své e-mailové schránky.

