
V dnešních Cybulovinách rozebíráme zprávu amerického Kongresu o nepřímé roli čínských telekomunikačních firem a BGP hijackingu v masivní kampani Salt Typhoon. Varujeme před novou taktikou skupiny Sandworm, která přes falešné pracovní pohovory a upravený WireGuard VPN klient cílí přímo na IT administrátory, a přiblížíme si také zneužití fenoménu DeepSeek k šíření malwaru Gh0st RAT v kombinaci s technikou BYOVD.
Příjemné čtení!
Tým Cybule
Obsah:
- Zpráva Kongresu USA: Čínské telekomunikační firmy pravděpodobně podporovaly kampaň Salt Typhoon
- Sandworm útočí na IT profesionály pomocí podvrženého VPN klienta WireGuard
- Falešný DeepSeek šíří malware. Čínsky mluvící útočníci zneužívají popularitu AI
Zpráva Kongresu USA: Čínské telekomunikační firmy pravděpodobně podporovaly kampaň Salt Typhoon
(4.8.2026, House.gov)
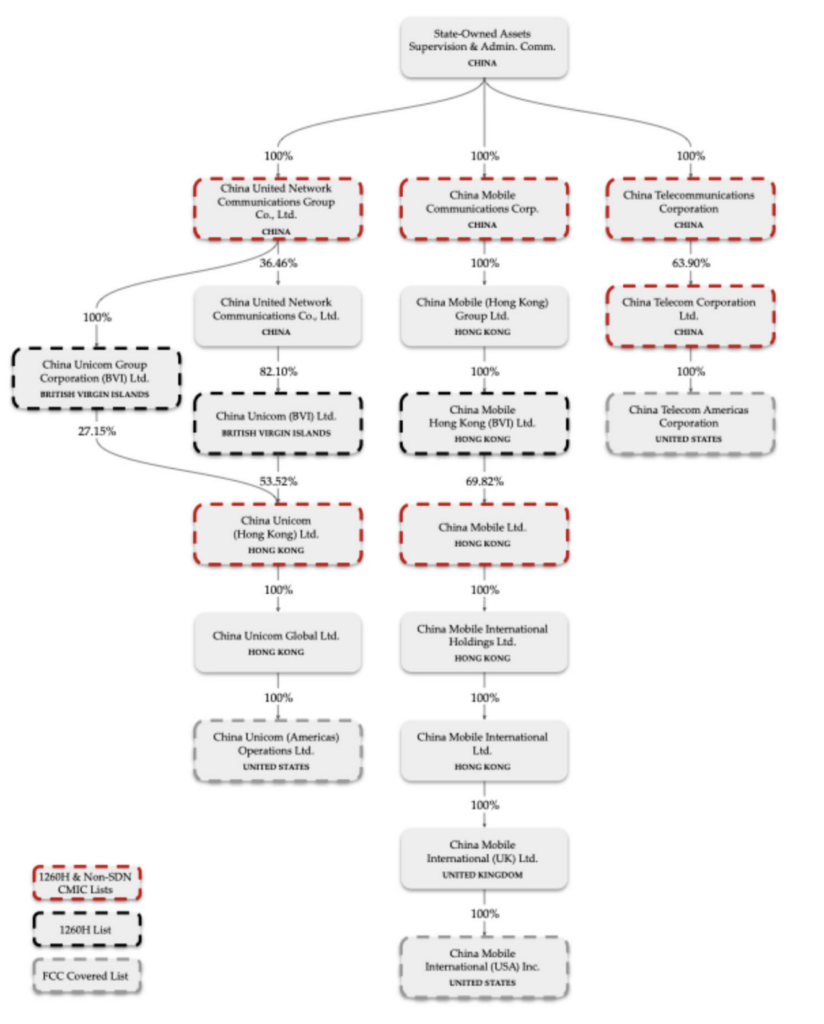
Zpráva Zvláštního výboru pro Čínu amerického Kongresu se zaměřila na úlohu, kterou čínské státní telekomunikační firmy (China Telecom, China Mobile a China Unicom) mohly hrát při rozsáhlé kompromitaci telekomunikačního sektoru v USA aktérem Salt Typhoon. Přestože jim Federální komise pro komunikace (FCC) v letech 2019 až 2022 odebrala licence k poskytování veřejných služeb, tyto společnosti stále udržují přítomnost v telekomunikační infrastruktuře USA skrze provozování a pronajímání datových center, poskytování cloudových služeb nebo umístění fyzické infrastruktury v síťových uzlech třetích stran. V některých případech americké pobočky převedly svou aktivitu na lokální partnery. Výbor rovněž potvrdil, že klíčové aktivity a technická podpora amerických poboček jsou fakticky řízené přes centrály mateřských společností v Číně, které jsou vázány čínskými bezpečnostními zákony. Další zjištění ukázalo, že čínské telekomunikační společnosti pokračují v manipulaci protokolu BGP (Border Gateway Protocol) pro přesměrovávání amerického datového provozu přes území Číny.
Výbor došel k závěru, že pokračující přítomnost čínských operátorů pravděpodobně usnadnila aktivitu Salt Typhoon a dalších organizací, u kterých je podezření, že kampaň Salt Typhoon přímo podporovaly. V jednom zdokumentovaném případě využívala čínská bezpečnostní firma Qihoo 360 spojení China Telecom pro zakrytí infrastruktury Salt Typhoon několik týdnu před zveřejněním kampaně.
Vlastnická struktura čínských operátorů (House.gov)
Co potřebujete vědět:
- Zvláštní výbor pro Čínu (Congressional China Select Committee) je výbor Sněmovny reprezentantů USA založený v lednu 2023 za účelem vyhodnocování a řešení ekonomických, technologických a bezpečnostních hrozeb, které po USA představuje Komunistická strana Číny. Výbor nemá přímou legislativní pravomoc, ale vede rozsáhlá vyšetřování, pořádá slyšení a předkládá Kongresu konkrétní bezpečnostní a legislativní doporučení.
- Border Gateway Protocol je základní systém, který určuje směr pohybu dat na globálním internetu a funguje na principu vzájemné důvěry mezi síťovými operátory. Vyšetřování Výboru odhalilo 108 891 případů, kdy čínské sítě nepravdivě deklarovaly nejrychlejší cestu pro americké IP adresy, což jim umožnilo zachytávat, sledovat či přesměrovávat datový provoz 477 amerických subjektů přes území ČLR.
- V amerických síťových uzlech zůstal v provozu čínský hardware (např. od společností Huawei, ZTE či Ruijie Networks). Zpráva specificky upozorňuje na firmware firmy Ruijie, který vykazuje kritické zranitelnosti umožňující vzdálené spuštění kódů bez zachycení běžnými bezpečnostními systémy.
- Společnost China Unicom smluvně zavazovala své americké zákazníky k dodržování čínských zákonů. Podmínky zakazovaly šíření politických zpráv v rozporu s čínskými zákony či informací ohrožujících „společenský řád“ ČLR a vyžadovaly podrobení se kontrole čínských úřadů.
- Vyšetřování propojilo infrastrukturu poskytovanou čínskými operátory přímo s subjekty spojenými s čínskou armádou a rozvědkou (např. Qihoo 360 nebo Integrity Technology Group). Tyto vztahy usnadňovaly krytí pro státní hackerem řízené botnety (jako u kampaně Flax Typhoon) i rozsáhlé průniky do kritické infrastruktury.
Komentář Cybule: Zpráva „Stranger Pings: Chinese Telecom Companies Infiltrate U.S. Infrastructure“ je nepochybně vítaným vstupem do objasnění průběhu kampaně Salt Typhoon proti telekomunikačnímu sektoru v USA. Samotná kampaň je do značné míry pořad nevysvětlena nad rámec informací, které se objevily v médiích a které naznačují, že situace byla a je mimořádně vážná. Výbor je ve svých závěrech konzervativní a netvrdí, že má přímý důkaz účasti velkých čínských operátorů na kampani. Důkazy jsou nepřímé, ale ukazují na vzorce chování, které jsou jednoznačně podezřelé. Zdokumentovaná BGP hijacking aktivita je velmi zajímavá. Čínští operátoři byli dlouhodobě podezřívaní z přesměrovávání internetového provozu přes vlastní infrastrukturu v Číně. První detailní studie popisující čínskou manipulaci BGP protokolu byla publikována již v roce 2018 a pravděpodobně nejstarší příklad lze vysledovat do roku 2010. Zpráva Výboru ukazuje na možné praktické využití BGP hijacking k zakrytí škodlivé aktivity.
Sandworm útočí na IT profesionály pomocí podvrženého VPN klienta WireGuard
(11.08.2026, CERT-UA)
Skupina Sandworm podle ukrajinského CERT-UA cílí na systémové administrátory a další IT specialisty prostřednictvím falešných pracovních nabídek. Během zdánlivě legitimního výběrového řízení přiměje uchazeče nainstalovat upraveného VPN klienta WireGuard, který útočníkům umožní spustit škodlivý kód. Kampaň ukazuje, že ani technicky zkušení uživatelé nejsou imunní vůči promyšlenému sociálnímu inženýrství.
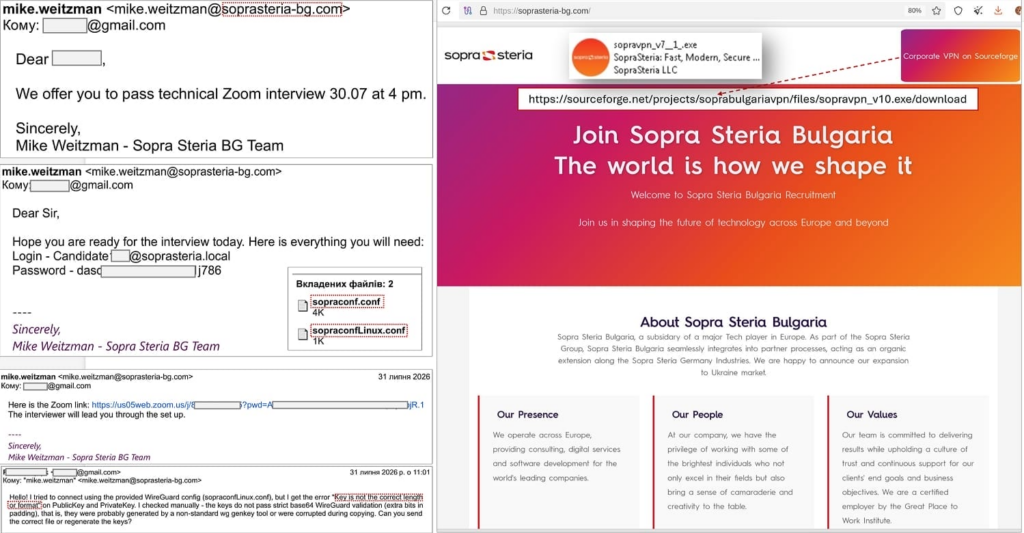
Komunikace útočníka (CERT-UA ).
Co potřebujete vědět:
- Útočníci si vybírají systémové administrátory a další IT profesionály podle životopisů zveřejněných na pracovních portálech. Následně je oslovují jako zástupci personální agentury nebo známé technologické společnosti. Komunikace se postupně přesouvá na Telegram a pokračuje videopohovorem prostřednictvím platformy Zoom. Pohovor probíhá v angličtině a zahrnuje realisticky působící technické úkoly.
- V jednom z případů útočníci napodobovali mezinárodní IT společnost Sopra Steria. Používali podobně vypadající e-mailové adresy a doménu odkazující na její údajnou bulharskou pobočku. Doména však se skutečnou společností nijak nesouvisela. Součástí pohovoru byly instrukce pro připojení k domnělé firemní VPN, kterou měl uchazeč potřebovat ke splnění testovacího úkolu.
- Oběť nejprve obdržela konfigurační soubory pro připojení prostřednictvím WireGuardu. Stažený soubor byl připraven tak, aby vyvolal falešnou chybu. „Náborář“ poté nabídl řešení v podobě speciálního klienta nazvaného SopraVPN, který je dostupný na platformě SourceForge. Nejde o zranitelnost samotného protokolu WireGuard. Útočníci vytvořili jeho upravenou, trojanizovanou verzi. Klient podporuje nestandardní konfigurační parametr
SymmetricKey, pomocí kterého dokáže dešifrovat a spustit vložený PowerShell kód. - Na počítačích s Windows škodlivý příkaz vytvoří naplánovanou úlohu, čímž si může zajistit opakované spouštění, a následně stáhne z internetu další škodlivý modul. V Linuxu klient využívá nástroj cURL ke stažení spustitelného souboru z infrastruktury ovládané útočníky. Komunikace přitom probíhá prostřednictvím vytvořeného VPN spojení. Analýzu dále komplikuje upravené dekódování Base64. Namísto standardní abecedy používá klient dynamicky vytvořenou variantu, takže zakódované řetězce nelze přečíst běžnými dekodéry a škodlivý PowerShell kód je hůře odhalitelný.
- CERT-UA doporučuje telekomunikačním a IT společnostem umožňovat přístup k firemním prostředkům pouze ze spravovaných a nepřetržitě monitorovaných zařízení chráněných nástroji EDR. Toto pravidlo by se mělo vztahovat i na situace, kdy zaměstnanci používají vlastní počítače. Uchazeči by si neměli instalovat vlastní VPN klienty, vzdálenou správu ani neznámý software pouze na základě instrukcí během pohovoru. Legitimitu náboráře je vhodné ověřit prostřednictvím oficiálního webu společnosti a nezávislého komunikačního kanálu. Důležitá je rovněž kontrola stáhnutých souborů, digitálních podpisů, domén a historie projektu v použitém softwarovém repozitáři.
Komentář Cybule: Tato kampaň je nebezpečná především tím, že obrací profesní zkušenost obětí proti nim. Instalace VPN klienta, práce s konfiguračními soubory nebo spuštění technického zadání nejsou pro administrátora neobvyklé činnosti. V kontextu pracovního pohovoru proto mohou působit zcela legitimně. Útočníci zároveň nespoléhají na jediný přesvědčivý prvek. Kombinují informace z životopisu, vydávání se za skutečnou firmu, komunikaci přes několik platforem, živý videohovor a software publikovaný na známém portálu. Bezpečnostní kontrola založená pouze na otázce „Vypadá to důvěryhodně?“ zde proto nestačí. Organizace by měly útok vnímat také jako riziko dodavatelského řetězce a náborového procesu. Kompromitovaný administrátor může mít přístup k privilegovaným účtům, infrastruktuře nebo citlivým údajům dalších společností. Oddělení HR, IT a kybernetické bezpečnosti by proto měla zaměstnance pravidelně upozorňovat, že falešné pracovní nabídky mohou být prostředkem cílené špionáže či přípravou na destruktivní operaci.
Falešný DeepSeek šíří malware. Čínsky mluvící útočníci zneužívají popularitu AI
(11.8.2026, Zscaler ThreatLabz)
Popularita nástrojů umělé inteligence se stává stále častější návnadou pro kybernetické útoky. Bezpečnostní výzkumníci ze Zscaler ThreatLabz odhalili kampaň čínsky mluvící skupiny, která vytváří falešné stránky napodobující DeepSeek a další populární služby. Uživatelům nabízí zdánlivě legitimní instalaci softwaru, ve skutečnosti ale do jejich zařízení doručuje malware Gh0st RAT. Útok je nebezpečný také tím, že se před instalací malwaru pokouší vyřadit z provozu stovky bezpečnostních produktů.
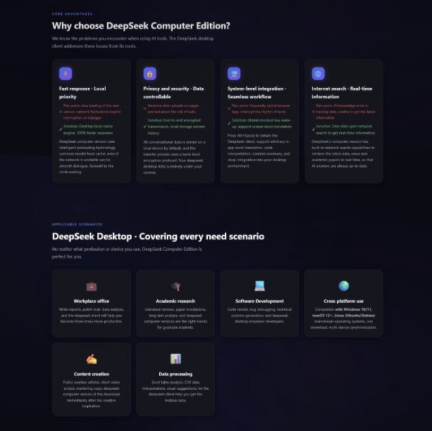
Falešná stránka napodobující DeepSeek (Zscaler ThreatLabz)
Co potřebujete vědět:
- Útok začíná sociálním inženýrstvím. Útočníci vytvářejí přesvědčivě vypadající webové stránky, které napodobují známé služby, především DeepSeek, ale také Quark Cloud nebo Pony Activator. Podle Zscaler ThreatLabz byly při tvorbě podvodných portálů využity i nástroje generativní AI. Uživatel tak může snadno získat dojem, že se nachází na legitimním webu a stahuje běžnou aplikaci.
- Po kliknutí na stažení uživatel získá instalační balíček MSI vytvořený pomocí nástroje WiX. Na první pohled se chová jako standardní instalátor Windows, jeho skutečným účelem je ale spuštění škodlivého kódu. Další části malwaru jsou následně dešifrovány přímo v paměti počítače, což omezuje množství stop uložených na disku a může ztížit detekci i následnou analýzu incidentu.
- Zvlášť nebezpečnou částí útoku je snaha deaktivovat bezpečnostní software. Útočníci zneužívají legitimně podepsaný, ale zranitelný ovladač Adlice TrueSight 2.0.2. Pomocí něj se malware podle výzkumníků dokáže pokusit ukončit více než 200 bezpečnostních produktů. Jde o techniku známou jako BYOVD („Bring Your Own Vulnerable Driver“), při které útočník využije zranitelný ovladač s vysokými oprávněními k zásahu do bezpečnostních mechanismů operačního systému.
- Po oslabení ochrany zařízení útočníci nasadí variantu malwaru Gh0st RAT. Jde o nástroj pro vzdálený přístup, který může útočníkovi umožnit ovládat napadený počítač, spouštět příkazy, sledovat obrazovku, získávat soubory nebo využít kompromitované zařízení jako výchozí bod pro další útoky. Infekce tak nemusí ohrozit pouze data konkrétního uživatele, ale v případě firemního zařízení také další systémy organizace.
- DeepSeek zde není zranitelnou aplikací, ale především návnadou. Útočníci těží z popularity značky a z toho, že uživatelé aktivně vyhledávají nové AI nástroje a jejich aplikace. Stejný princip lze snadno použít i proti jiným populárním službám. Důvěryhodné logo, profesionální grafika ani kvalitně zpracovaný web proto samy o sobě nejsou důkazem, že jde o oficiální distribuční kanál.
Komentář Cybule: Popularita generativní AI vytvořila útočníkům velmi účinnou návnadu. Uživatelé jsou zvyklí experimentovat s novými nástroji a často je hledají prostřednictvím vyhledávačů nebo odkazů na sociálních sítích. Zajímavá je také kombinace sociálního inženýrství s technikou BYOVD, která ukazuje, že samotná endpointová ochrana nemusí stačit, pokud ji malware dokáže prostřednictvím zranitelného ovladače vyřadit z provozu. Firmy by proto měly vedle technických opatření omezovat instalaci neautorizovaného softwaru a zaměstnance učit ověřovat skutečný zdroj aplikací.
Zjistěte více z Cybule
Přihlaste se k odběru a dostávejte nejnovější příspěvky do své e-mailové schránky.

