Od zranitelných kamer až po kritickou síťovou infrastrukturu — tento týden se podíváme na slabá místa, která útočníkům otevírají cestu do sítí i zařízení. Volt Typhoon připomíná, proč jsou SD-WAN kontroléry tak cennou kořistí pro útočníky. APT29 v kampani Poisoned Source zneužívá kompromitované weby k útokům na zranitelné telefony, a to i v Česku. Napadené kamery Dahua na Ukrajině pak ukazují, že ani zařízení schované za routerem nemusí být v bezpečí, pokud k němu vede cesta přes cloud.
Příjemné čtení!
Tým Cybule
Obsah:
- Volt Typhoon útočí na řídicí vrstvu sítí. Síť Silent Train a implantát KeyDrift cílí na SD-WAN kontroléry
- Operace „Poisoned Source“: Jak APT29 napadá mobilní zařízení přes kompromitované weby a n-day zranitelnosti
- Útočníci ovládají kamery Dahua přes cloud výrobce. Firewall nepomůže, stačí uhodnout sériové číslo
Volt Typhoon útočí na řídicí vrstvu sítí. Síť Silent Train a implantát KeyDrift cílí na SD-WAN kontroléry
(28.10.2026, Cisco Talos | Lumen Black Lotus Labs)
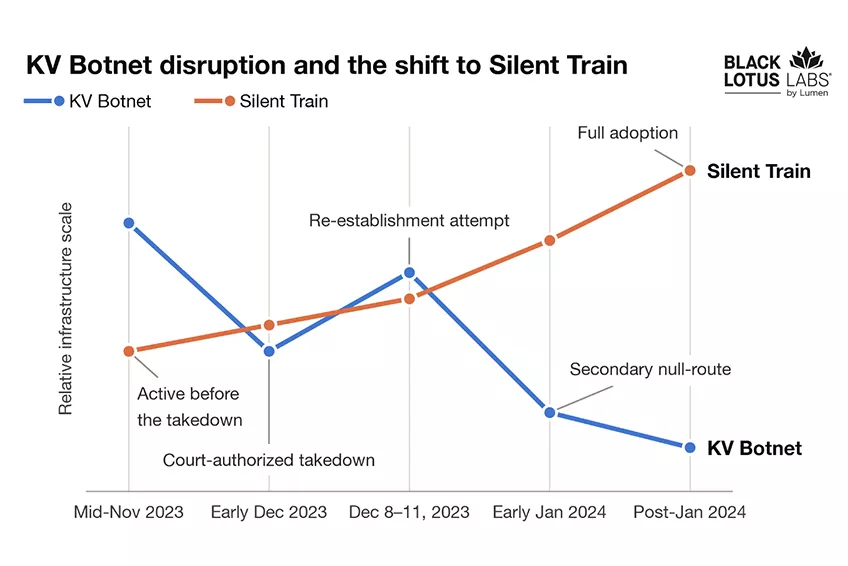
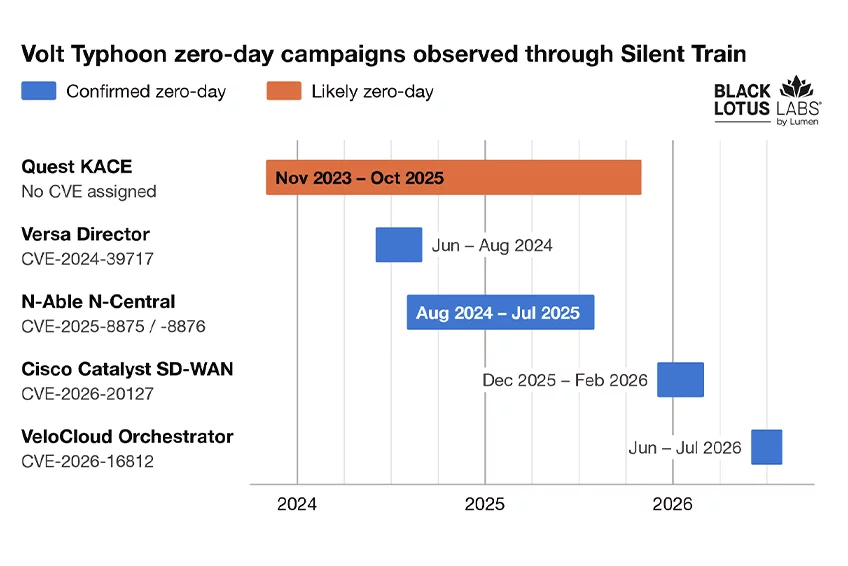
Dvě na sebe navazující zprávy popisují, jak čínský státní aktér Volt Typhoon systematicky útočí na platformy, ze kterých se podnikové sítě spravují. Tým Black Lotus Labs společnosti Lumen zveřejnil analýzu krycí infrastrukturní sítě, kterou označuje jako Silent Train. Volt Typhoon ji buduje od listopadu 2023, tedy od doby, kdy americké úřady spolu s Lumen rozbily jeho předchozí sít KV Botnet. Na rozdíl od řady krycích ORB sítí se Silent Train vyznačuje častou obměnou kompromitovaných zařízení, což výrazně snižuje pravděpodobnost detekce. Operátoři Volt Typhon řetězí kompromitované SOHO routery, IoT a podniková zařízení (přes 27 typů, od TP-Linku a Netgearu po FortiGate a Cisco) do dočasných řetězců o čtyřech až šesti skocích, které po skončení operace „vyčistí“ a obnoví pro další použití. Poslední skok vede vždy přes zařízení v USA, aby provoz prošel geoblokací a reputačními filtry. Přes tuto síť aktér zneužil nejméně čtyři zero-day zranitelnosti v platformách pro centrální správu sítí a koncových zařízení, včetně Versa Director, N-able N-central (CVE-2025-8875/8876), Cisco Catalyst SD-WAN (CVE-2026-20127) a Arista VeloCloud Orchestrator (CVE-2026-16812).
Cisco Talos na analýzu Lumenu navazuje popisem malware frameworku KeyDrift, který nalezl na zařízeních Cisco Catalyst SD-WAN u organizací z vesmírného a satelitního sektoru, obranného průmyslu a think-tanků. Aktéra vede jako UAT-11473 a s vysokou mírou jistoty konstatuje, že jeho infrastruktura se výrazně překrývá s infrastrukturou Silent Train. UAT-11473 tedy může být organizace, která krycí síť spravuje pro potřeby Volt Typhoon. KeyDrift tvoří paměťový implantát PolyFlame, modul LittleFilch, který z řídicího provozu odchytává IPsec klíče a adresy ostatních zařízení v síti, a injektor s upravenými spouštěcími skripty, které zajišťují přítomnost v systému po restartu.
Silent Train postupně nahradil KV Botnet (Black Lotus Labs)
Zranitelnosti ve firemních administrátorských platformách zneužívané skupinou Volt Typhoon (Black Lotus Labs)
Co potřebujete vědět:
- Zranitelnost CVE-2026-20127 v zařízeních Cisco byla zneužívána od roku 2023. Cisco ji zveřejnilo 25. února 2026 jako obcházení ověření s hodnocením CVSS 10.0, který umožňuje do SD-WAN sítě připojit podvržený kontrolér. Talos tehdy zneužití připsal klastru UAT-8616, Lumen nyní exploitaci spojuje přímo s Volt Typhoon. Útoky pokračovaly i v týdnech po vydání opravy a od března je veřejně dostupný proof-of-concept, takže zranitelnost dnes zkouší i jiní aktéři.
- Volt Typhoon má se SD-WAN zkušenost už od roku 2024. Tehdy Black Lotus Labs odhalil zneužití zero-day CVE-2024-39717 ve Versa Director, platformě používané poskytovateli ISP a MSP služeb, a nasazení webshellu VersaMem, který v paměti serveru sbíral přihlašovací údaje a otevíral cestu do sítí downstream zákazníků. Letošní kampaň proti VeloCloud Orchestrator (CVE-2026-16812, CVSS 10.0, oprava a zařazení do katalogu KEV v červenci 2026) je třetím SD-WAN produktem v řadě.
- SD-WAN kontrolér, RMM konzole nebo endpoint management mají z povahy věci administrativní dosah na celou síť. Lumen upozorňuje, že kompromitace těchto typů prostředí přináší široký přístup s minimální potřebou autentizace a zanechání stop.
- Lumen zaznamenal aktivitu od pondělí do pátku, zhruba od 9 do 22 hodin čínského času, s vícetýdenními pauzami kolem čínského nového roku.
- Black Lotus Labs také odhalili, že Silent Train slouží výhradně k exploitaci, krádeži přihlašovacích údajů a exfiltraci; předchozí průzkum běží přes jiné ORB sítě.
Komentář Cybule: Cybule: Volt Typhoon je od společného varování CISA a partnerů z února 2024 (AA24-038A) ukázkovým příkladem „předsunuté“ přítomnosti v kritické infrastruktuře, která není určena ke špionáži dnes, ale k narušení kritických funkcí například v okamžiku krize kolem Tchaj-wanu. Analýzy Cisco Talos a Black Lotus Labs ukazu, jak se aktér poučil z rozbití Botnet KV: místo stálé infrastruktury, kterou lze zabavit, využívá síť s častou obměnou kompromitovaných zařízení, a místo koncových zařízení útočí na místo, odkud se celá síť řídí. Geografie obětí převížně odpovídá zájmu o indopacifický region, ale cíle popsané Talosem připomínají kampaň Dragon Weave proti českým a tchajwanským think-tankům, o které jsme psali v Cybulovinách 10/26. Je pravděpodobné, že stejná infrastruktura obsluhuje víc operačních týmů s různým zadáním. Pro evropské organizace z toho plyne praktické poučení: SD-WAN kontroléry, RMM konzole a další řídící platformy je třeba brát jako nejcennější aktiva v síti, držet je mimo internet a logovat dlouhodobě a mimo zařízení samotné.
Operace „Poisoned Source“: Jak APT29 napadá mobilní zařízení přes kompromitované weby a n-day zranitelnosti
(4.11.2026, Sekoia)
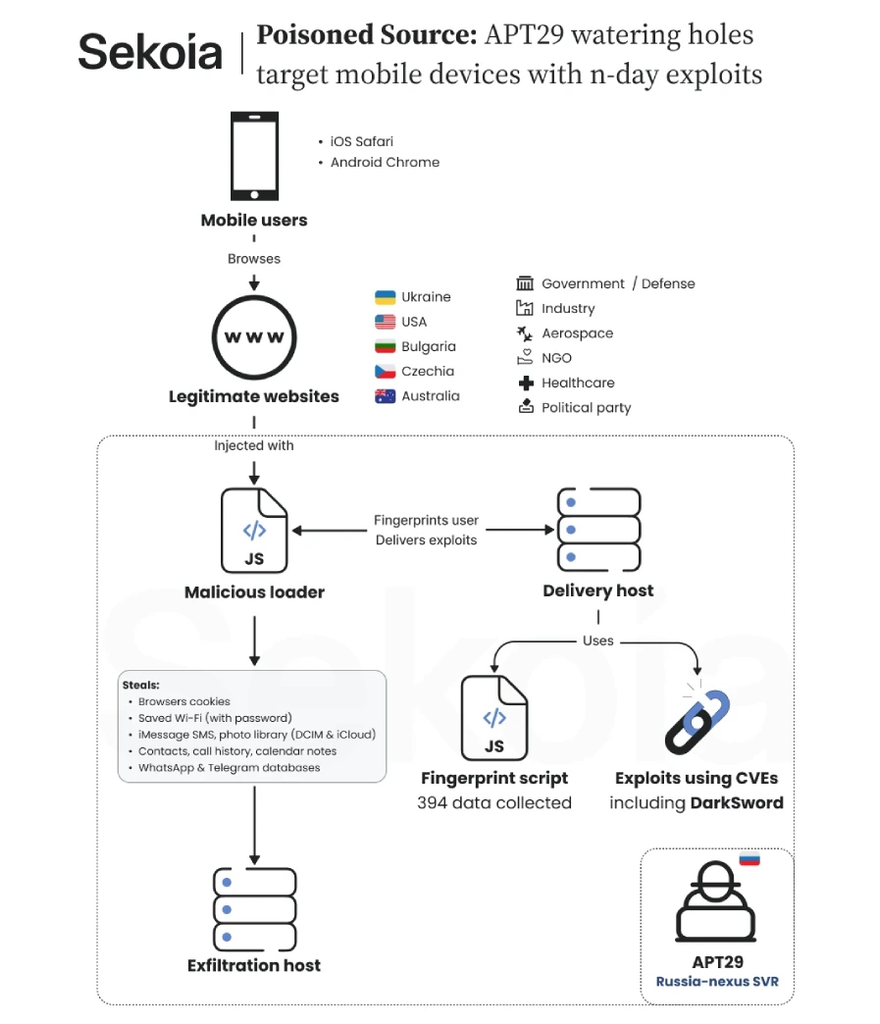
Kyberšpionážní skupina APT29 (známá také jako Midnight Blizzard či Cozy Bear), která je spojována s ruskou rozvědkou SVR, zahájila rozsáhlou kampaň zvanou „Poisoned Source“. Útočníci k průniku nepotřebovali žádné drahé zero-day zranitelnosti, ale vsadili na to, že uživatelé neaktualizují své telefony. Pomocí takzvaných watering hole útoků a masivního napadení dodavatelského řetězce cílí na uživatele platforem iOS a Android s cílem ukrást relační cookies, hesla a další citlivá data. K nákaze stačí pouhá návštěva kompromitované webové stránky, přičemž útok zasáhl weby napříč několika státy, včetně České republiky.
Řetězec útoku APT29 (Sekoia)
Co potřebujete vědět:
- Útočníci neposílají obětem přímé phishingové odkazy, ale zneužívají weby, které oběti přirozeně navštěvují. Zpráva společnosti Sekoia potvrzuje, že útoky cílily na Ukrajinu, USA, Velkou Británii, Bulharsko, Austrálii a Českou republiku. Během kampaně využili hackeři tři distribuční cesty:
- Přímá kompromitace legitimních webů: Konkrétní domény nebyly z bezpečnostních důvodů zveřejněny, ale analytici potvrdili napadení webu české krajně pravicové politické strany, ukrajinské plynárenské společnosti, americké asociace chemického průmyslu, bulharského portálu s vojenskou tematikou a australské lékařské kliniky.
- Falešné weby (naklonované domény): Vytvořili reverzní proxy weby jako
america250[.]holiday(napodobující oslavy výročí USA) atheowo[.]club(maskující se jako luxusní londýnský hotel Raffles at The OWO). - Útok na dodavatelský řetězec: Od 27. srpna do 3. září 2026 útočníci infikovali sledovací skript ukrajinské analytické služby Plerdy. Kvůli tomu byl škodlivý kód doručován návštěvníkům tisíců dalších webů, které Plerdy využívaly.
- Celá kampaň plně spoléhá na známé a již opravené bezpečnostní chyby („n-days“). Uživatelé s plně aktualizovanými operačními systémy (iOS i Android) jsou před těmito útoky v bezpečí. Hackeři se například opírali o dva a půl roku staré zranitelnosti a exploit sady jako „DarkSword“. Útok tedy funguje čistě díky tomu, že organizace a uživatelé pomalu nasazují dostupné bezpečnostní updaty.
- Kampaň nerozlišuje, jakou značku telefonu oběť nosí v kapse. Škodlivý kód nejprve tiše analyzuje profil prohlížeče návštěvníka a následně doručí útok na míru. Výzkumníci popsali minimálně tři třídy exploit řetězců: dvě cílily na starší verze systémů iOS (skrze zranitelnosti ve WebKitu a obcházení paměťové ochrany PAC) a jedna na Android, konkrétně na uživatele starších verzí prohlížeče Chrome v kombinaci s chybami v ovladačích grafických procesorů.
- Jde o neviditelný útok. Oběť nemusí nic stahovat ani na nic klikat – samotné načtení nakažené stránky umožní kódu uniknout z izolace prohlížeče (sandboxu) a spustit škodlivý kód na pozadí. Cílem je provést sběr dat. Útočníci kradou relační cookies z prohlížeče, hesla k Wi-Fi, historii hledání nebo citlivá data uložená v Keychain, mailu a komunikačních aplikacích.
- Nákaza se po infikování zařízení nesnaží o trvalou persistenci. Pokud oběť telefon restartuje, škodlivý kód zmizí. K opětovné nákaze však dojde hned poté, co uživatel znovu navštíví kompromitovaný web. Toto chování minimalizuje šanci, že by na telefonu byl detekován podezřelý proces na pozadí, což perfektně odpovídá cílům zaměřeným čistě na tiše prováděnou špionáž a nenápadný sběr informací.
Komentář Cybule:
Operace Poisoned Source ukazuje, jak se může běžná návštěva webu změnit ve vstupní bod kybernetické špionáže. Různorodost zneužitých či napodobovaných stránek naznačuje snahu oslovit oběti v odlišných prostředích. V některých případech mohlo jít o cílené nastražení pasti na konkrétní osoby, například diplomaty nebo návštěvníky s vazbami na státní správu. Přesný výběr obětí však zůstává nejasný. Z pohledu firemní bezpečnosti kampaň upozorňuje především na dvě slabiny. První je nedostatečná ochrana mobilních zařízení. Telefony soustřeďují pracovní komunikaci, citlivá data i aktivní přihlašovací relace, a zaslouží si proto stejnou pozornost jako firemní počítače. Odcizení relační cookie může za určitých podmínek umožnit útočníkovi převzít již ověřenou relaci, aniž by znovu zadával heslo nebo procházel vícefaktorovým ověřením. MFA zůstává důležitou ochranou, samo však krádeži aktivní relace nezabrání. Při incidentu proto nestačí jen změnit heslo; je nutné také zneplatnit relace a prověřit přístupy k účtům. Druhou slabinou je důvěra v externí webové komponenty. Kompromitace analytické služby Plerdy ukazuje, že útočníci mohou zasáhnout návštěvníky webu prostřednictvím dodavatele, jehož skript stránka načítá. Bezpečnost vlastního kódu proto musí doplňovat přehled o používaných službách, kontrola jejich změn a možnost podezřelou integraci rychle odpojit.
Podstatné je také to, že zachycené exploitové řetězce využívaly známé, již opravené zranitelnosti. Ani vyspělý útočník nepotřebuje neznámou chybu, pokud mu dostatek příležitostí nabízejí neaktualizovaná zařízení. Základem prevence je proto včasná instalace oprav operačního systému i prohlížeče a vyřazování telefonů bez bezpečnostní podpory. Při podezření na napadení je namístě odborné prověření a zabezpečení souvisejících účtů. Samotný restart nelze považovat za spolehlivé odstranění kompromitace a již odcizená data neochrání.
Útočníci ovládají kamery Dahua přes cloud výrobce. Firewall nepomůže, stačí uhodnout sériové číslo
(23.10.2026, CERT-UA / Deržspeczvjazok | 27.10.2026, The Hacker News)
Ukrajinský vládní tým CERT-UA varoval před široce royšířenými případy neoprávněného vzdáleného přístupu ke kamerovým systémům čínské značky Dahua. Útočníci získávají přístup k videostreamům IP kamer a záznamových zařízení (NVR/DVR), mění jejich konfiguraci a zakládají si vlastní účty, aby si přístup udrželi. Hlavním vektorem je funkce P2P/Easy4IP, tedy cloudový vzdálený přístup výrobce. Po zapnutí se zařízení samo zaregistruje v cloudu Dahua pod svým sériovým číslem a majitel se k němu připojí z mobilní aplikace, aniž by musel cokoli nastavovat na routeru. Právě to je problém: kamera schovaná za NAT a firewallem, bez veřejné IP adresy a otevřených portů, je přes cloud dosažitelná stejně jako kamera vystavená přímo do internetu. Sériová čísla Dahua mají předvídatelnou strukturu, takže jsou útočníci schopní je uhodnout a ověřují, která zařízení jsou v cloudu přihlášená. Následně využijí slabé (nebo výchozí heslo), případně na autentizační zranitelnosti CVE-2021-33044 a CVE-2021-33045 na starším firmwaru, které umožňují přihlášení bez hesla. CERT-UA nezveřejnil počet zasažených zařízení ani atribuci. Mezi indikátory kompromitace uvádí neznámé účty, nevysvětlené změny konfigurace a záznamy v auditním logu o přihlášení protokolem DVRIP z adresy 127.0.0.1, což je přímý otisk přístupu přes P2P.
Co potřebujete vědět:
- Stejnou techniku použila letní operace CameraSwarm. Hunt.io v srpnu zrekonstruoval z otevřeného adresáře na serveru útočníka kampaň, která mezi 17. červnem a 22. červencem 2026 kompromitovala více než 14 530 kamer Dahua, převážně na Ukrajině a v Rusku. Na 1 923 zařízeních zůstal trvalý backdoor účet p2pwn, který přežije změnu hesla a na většině firmwarů i tovární reset; 283 kamer bylo dosaženo výhradně přes cloudové prostředí podle sériového čísla. Hunt.io ani CERT-UA však spojení obou aktivit nepotvrdily.
- Z logů operátora vyplynulo, že 89,4 % živých sériových čísel vrátilo přes relé otevřený kanál bez autentizace; relé samo ověření neprovádí a nechává ho na webové aplikaci zařízení. Slabinu cloudového SDK popsali už v říjnu 2025 výzkumníci z ITRES Labs. Netýká se jen značky Dahua, ale i přeznačkovaných produktů (Amcrest, Lorex, Annke, Swann), které stejný cloud sdílejí.
- Rusko kamery na Ukrajině cíleně vytěžuje. Nizozemské zpravodajské služby AIVD a MIVD v červenci varovaly, že ruský státní aktér přebírá špatně zabezpečené IP kamery a pomocí rozpoznávání obrazu vyhledává ukrajinskou vojenskou techniku a přepravované zásoby (o problému jsme v Cybulovinách 12/26). Hunt.io u CameraSwarm státní atribuci výslovně nedělá, ale nástroje operátora posílaly úspěšné přihlášení do Telegram kanálu šablonou s natvrdo zakódovaným odkazem na komunitu na VKontakte.
- Nejde jen o Dahua. Související aktivita proti routerům a kamerám zasáhla 15 evropských zemí včetně Polska, Rumunska, Německa, Francie a Velké Británie a využívala známé chyby v produktech Hikvision (CVE-2017-7921, CVE-2021-36260), D-Link, Reolink, TP-Link a MikroTik. Všechny tyto zranitelnosti jsou roky staré a mají dostupné opravy.
- Nástroj operátora generoval obnovovací kódy Dahua ze sériového čísla, takže útočník může standardním procesem obnovy hesla znovu získat přístup i poté, co majitel účet p2pwn odstraní. Dokud výrobce nezmění serverové generování kódů, je jedinou spolehlivou ochranou odpojení zařízení od cloudu.
Komentář Cybule: V červenci jsme psali, že kameru je třeba brát jako plnohodnotné síťové zařízení. Ukrajinské varování k tomu přidává nepříjemný dodatek: ani správně schovaná kamera za firewallem není v bezpečí, pokud si sama otevře kanál do cloudu výrobce. Architektura P2P relé přenáší hranici důvěry z vaší sítě na infrastrukturu třetí strany – a v případě Dahua je to infrastruktura, nad kterou evropský provozovatel nemá žádnou kontrolu. Stojí za pozornost, že útočník u CameraSwarm ani v ukrajinském varování nepotřeboval žádnou zero-day zranitelnost; stačily předvídatelná sériová čísla, slabá hesla a zranitelnosti z roku 2021. Kombinace levných čínských kamer, ruského zájmu o vojenskou logistiku a cloudového přístupu, který obchází perimetr, dává smysl i v českém kontextu: stejné kamery visí na skladech, u silnic a na nádražích po celé zemi a s rostoucím objemem vojenských transportů přes naše území jejich zpravodajská hodnota roste.
Zjistěte více z Cybule
Přihlaste se k odběru a dostávejte nejnovější příspěvky do své e-mailové schránky.

